Sito WordPress infetto da Malware?
Lo bonifichiamo in 6 ore.
Rimuoviamo malware, backdoor e virus
dai file, dal database e dal server
Interveniamo a livello applicativo e sistemistico: dove scanner e plugin di sicurezza si fermano, noi cerchiamo cron, processi in memoria, trigger SQL e persistenze nascoste. Bonifica garantita entro 6, 12 o 24 ore.
SPECIALISTI WORDPRESS.
DALL’APPLICAZIONE AL SERVER.
 WordPress
 WooCommerce
 Apache
 NGINX
 LiteSpeed
 PHP
 MySQL
Uno scanner che non trova nulla
non significa
un sito pulito
né un server sicuro.
«In oltre vent’anni di hosting abbiamo visto siti “ripuliti” tornare infetti dopo poche ore. Il plugin di sicurezza segnalava zero minacce, mentre un cron di sistema riscaricava la backdoor ogni cinque minuti e un trigger nel database reinseriva i redirect. Il malware moderno non vive soltanto nei file di WordPress.»
Managed Server S.r.l.
Una bonifica profonda,
manuale e verificata.
Molti interventi di rimozione malware si fermano ai file: si reinstalla il core, si cancellano i PHP sospetti, si lancia uno scanner e si dichiara il sito pulito. Ma se l’infezione ha messo radici nel database, nei cron o nei processi del server, tornerà. Spesso nel giro di una notte.
Noi lavoriamo sia a livello applicativo sia a livello sistemistico: WordPress, temi, plugin e database da una parte; crontab, processi residenti in memoria, utenti di sistema, configurazione del web server e log dall’altra. È il raggio d’azione di chi gestisce server da vent’anni, non soltanto siti.
Le analisi sono assistite da modelli AI locali open weight, come Qwen e DeepSeek, eseguiti sulla nostra infrastruttura: ci aiutano a leggere migliaia di righe di log e a classificare codice offuscato mai visto prima, senza che i dati del tuo sito escano dai nostri server.
Rimuoviamo l’infezione, chiudiamo la porta da cui è entrata e verifichiamo che non torni.
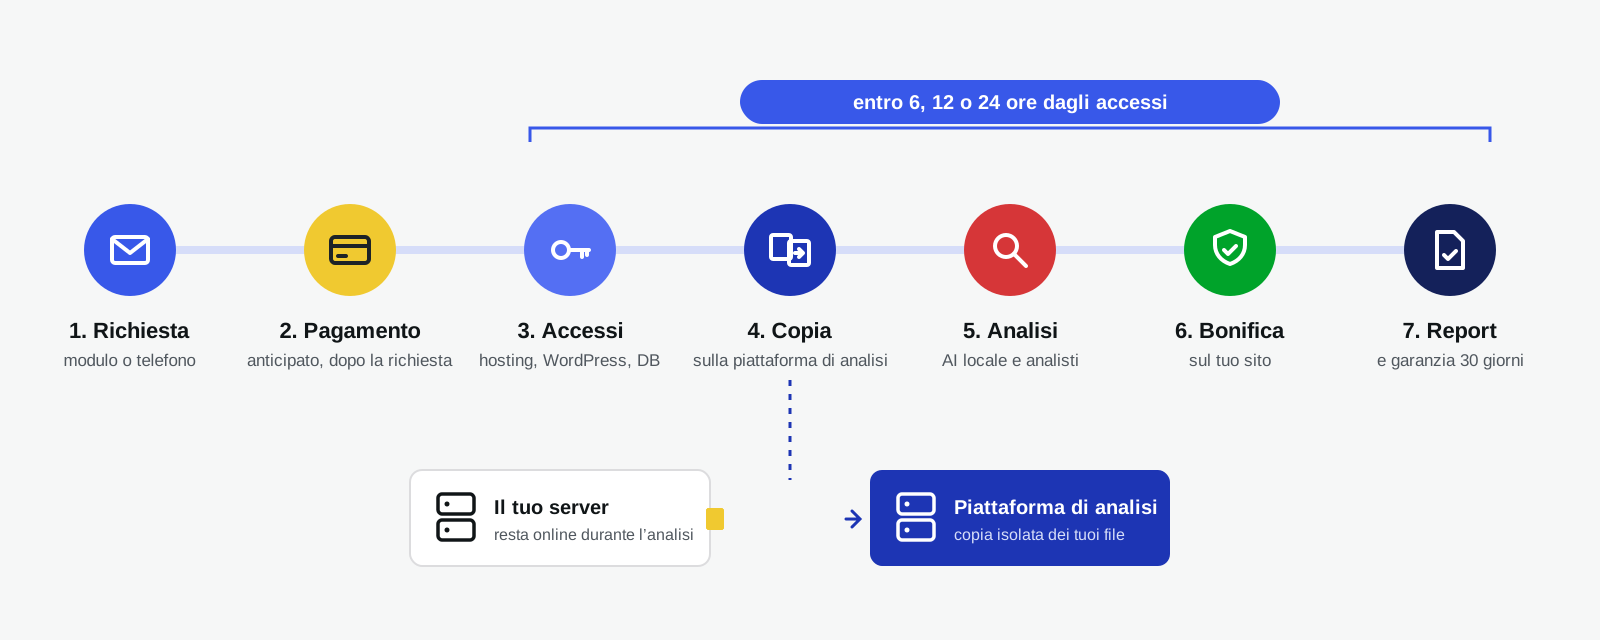
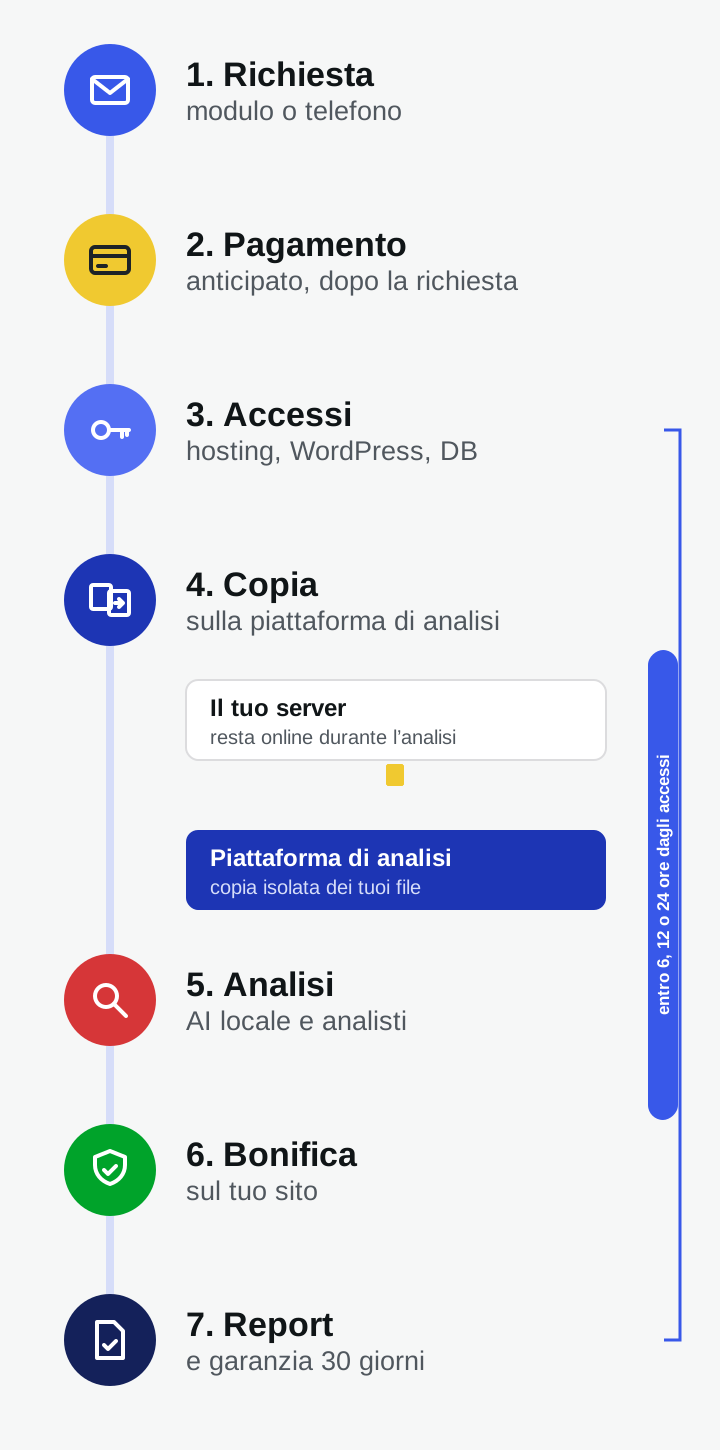
Dalla richiesta al sito pulito.
Passo dopo passo.
Copiamo i file del sito sulla nostra piattaforma di analisi, isolata: lì li esaminiamo con i nostri strumenti e con modelli AI locali, senza appesantire il tuo server, che intanto resta online. La bonifica si applica poi sul sito.
Non sei l’unico a pagare.
Ogni ora d’infezione colpisce altri.
Un sito compromesso lavora per chi l’ha attaccato: usa la tua reputazione per raggiungere visitatori, clienti e altri server. Più resta infetto, più persone coinvolge e più grande diventa la violazione da gestire.
Cadono nella trappola.
Redirect verso truffe e falsi premi, finti aggiornamenti del browser, pagine che chiedono di «verificare di non essere un robot» per far scaricare malware: chi si fida del tuo sito viene colpito proprio lì.
Perdono dati e carte.
Uno skimmer nella pagina di pagamento copia i dati delle carte mentre vengono digitati; una backdoor apre il database con nomi, indirizzi, ordini e password degli utenti.
Diventano bersagli.
Il tuo server viene usato per inviare spam e phishing, ospitare pagine truffa e attaccare altri siti. È il tuo dominio, e il tuo indirizzo IP, a finire nelle blacklist.
Ne risponde.
Come titolare del trattamento, una violazione dei dati personali va notificata al Garante entro 72 ore da quando ne vieni a conoscenza (art. 33 GDPR) e, se il rischio è elevato, comunicata agli interessati.
Fermare l’infezione è il modo più rapido per proteggere chi si fida di te.
Bonifica garantita entro 6, 12 o 24 ore dalla ricezione degli accessi.
Le esperienze
di chi ci ha scelto.
Una selezione di recensioni pubbliche su Managed Server, la società di hosting e sistemistica da cui nasce Rimozionemalware.com.
Scorri le testimonianze o usa le frecce.
“Il livello è alto sia in termini di skills che di assistenza.”
Racconta di essersi affidato ai servizi Managed Server quasi per scommessa e di aver trovato un livello elevato sia nelle competenze sistemistiche sia nell’assistenza.
Leggi la recensione su Trustpilot“Da anni lavoriamo con Managed Server con degli ottimi risultati!”
Gestisce due e-commerce di abbigliamento da lavoro e sottolinea la preparazione tecnica del team e la qualità degli strumenti messi a disposizione.
Leggi la recensione su Trustpilot“Chiari, competenti e professionali”
Una recensione breve e diretta sulla consulenza ricevuta, apprezzata per chiarezza, competenza e professionalità.
Leggi la recensione su Trustpilot“Felice cliente dal 2016”
Nella sua recensione racconta un rapporto di lunga durata, con i progetti principali e i clienti più importanti affidati a Managed Server.
Leggi la recensione su Trustpilot“Veloci e professionali.”
Descrive la risoluzione di un trasferimento complesso verso un nuovo server, con interventi di ottimizzazione durante il passaggio.
Leggi la recensione su Trustpilot“non abbiamo mai avuto un problema di sicurezza o attacchi come prima”
Dopo aver spostato i propri siti, racconta il recupero rapido di un sito compromesso senza lunghi fermi e un miglioramento di velocità e sicurezza.
Leggi la recensione su Trustpilot“Marco è sempre stato pronto ad intervenire”
Descrive un servizio stabile, con problemi molto rari e risolti in pochissimo tempo ogni volta che si sono presentati.
Leggi la recensione su Trustpilot“uno staff tecnico estremamente competente”
La recensione mette al centro la tempestività dell’assistenza e la disponibilità del team per le esigenze operative delle aziende.
Leggi la recensione su Trustpilot“Servizio Ottimo e Assistenza Eccellente”
Dopo diversi mesi di utilizzo, sottolinea la qualità delle prestazioni e la disponibilità dell’assistenza ricevuta da Managed Server.
Leggi la recensione su Trustpilot“Il miglior Hosting Italiano in tutti i sensi.”
Dopo anni passati a cambiare fornitore, riporta assistenza a qualsiasi ora del giorno e della notte, server sempre attivi e interventi rapidissimi.
Leggi la recensione su TrustpilotEstratti e sintesi di recensioni sui servizi del gruppo Managed Server, non risultati specifici di questo servizio di rimozione malware.
Tutte le recensioni ↗Rimuovere il sintomo
non basta.
Serve trovare la causa.
Un redirect, lo spam SEO o un avviso di Google sono solo la parte visibile. Cerchiamo il punto d’ingresso e ogni meccanismo che permette all’infezione di rigenerarsi.
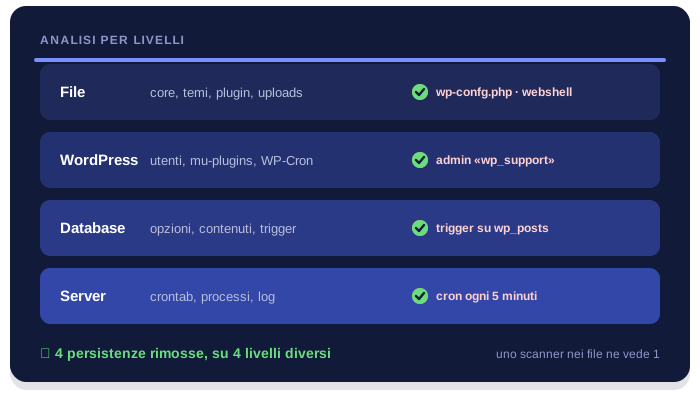
Stesso sito.
Due livelli di analisi.
Un sito WordPress è fatto di file, di un database e di un server che li esegue. Un’infezione può nascondersi in ognuno di questi livelli: per questo li analizziamo tutti, nello stesso intervento.
Bonifica completa
File, database, cron, processi e utenti: rimuoviamo ogni componente dell’infezione, non solo quello che si vede.
Vettore individuato
Ricostruiamo dai log come è entrato l’attaccante e chiudiamo la vulnerabilità: plugin obsoleti, credenziali, upload, permessi.
Sito preservato
Contenuti, ordini e personalizzazioni restano al loro posto. Niente reinstallazioni alla cieca che cancellano mesi di lavoro.
Plugin di sicurezza e scanner sono strumenti utili, ma vedono solo ciò che WordPress può vedere: un processo in memoria o un crontab di sistema restano fuori dalla loro portata.
Applicazione e sistema.
L’infezione non conosce confini.
Chi sviluppa conosce WordPress. Chi amministra server conosce il sistema. Per bonificare davvero un sito compromesso serve conoscere e governare entrambi.
Il codice è solo una parte.
Uno sviluppatore o un’agenzia interviene su temi, plugin e database: reinstalla il core, confronta i file, cerca il codice sospetto. Sono passaggi necessari, ma l’accesso al server è spesso limitato a FTP o al pannello dell’hosting.
Se l’infezione si riattiva da un cron di sistema, da un processo rimasto in memoria o da un file fuori dalla document root, ripulire WordPress da solo non basta: il malware torna.
Il server è l’altra parte.
Un sistemista controlla processi, utenti, permessi, crontab e log del web server. Ma distinguere un plugin legittimo da uno manomesso, o un payload nascosto in un’opzione serializzata, richiede una conoscenza profonda di WordPress.
Se il codice malevolo è dentro un tema, nella tabella wp_options o in un trigger SQL, ripulire il sistema lascia l’infezione nell’applicazione.
Una visione completa.
Una bonifica coordinata.
Uniamo sistemistica e sviluppo WordPress per seguire l’infezione dal punto d’ingresso fino all’ultima persistenza. Sappiamo come un upload vulnerabile diventa una webshell, come la webshell crea un cron e come il cron reinserisce il codice nel database.
Lavoriamo con Apache, NGINX e LiteSpeed, PHP-FPM e LSAPI, MySQL e MariaDB, su WordPress, WooCommerce e multisite. Verifichiamo ogni rimozione sul sistema reale, non su una copia che non si comporta come la produzione.
Dal file al processo.
Un unico intervento.
Ogni infezione ha una catena. La seguiamo lungo tutti i livelli in cui può nascondersi, collegando analisi applicativa e sistemistica.
File e codice
sotto esame.
Analizziamo core, temi, plugin, uploads e file fuori posto.
- File offuscati in base64 e gzinflate
- Codice cifrato con ionCube, Zend Guard e SourceGuardian
- Webshell e uploader nascosti
- Plugin fantasma e mu-plugins
Persistenze
nei dati.
Cerchiamo ciò che rigenera l’infezione dall’interno di MySQL e MariaDB.
- Trigger, procedure ed eventi SQL
- Payload in wp_options e wp_posts
- Amministratori non autorizzati
- Eventi WP-Cron malevoli
Il server
sotto controllo.
Controlliamo ciò che nessun plugin di WordPress può vedere.
- Crontab e timer di sistema
- Processi residenti in memoria
- Log di Apache, NGINX e LiteSpeed
- Permessi, utenti e chiavi SSH
Un sito pulito oggi e ancora pulito domani, anche quando l’attaccante riprova.
Oltre il mito del plugin
che pulisce tutto.
Wordfence, Sucuri, MalCare, Solid Security e strumenti simili offrono scansioni e firewall utili, con approcci differenti. Ma una scansione basata su firme, eseguita dall’interno di WordPress, non equivale a una bonifica forense del sito e del server.
Una vera bonifica è un lavoro d’indagine: ogni file sospetto letto, ogni persistenza trovata, ogni vettore chiuso.
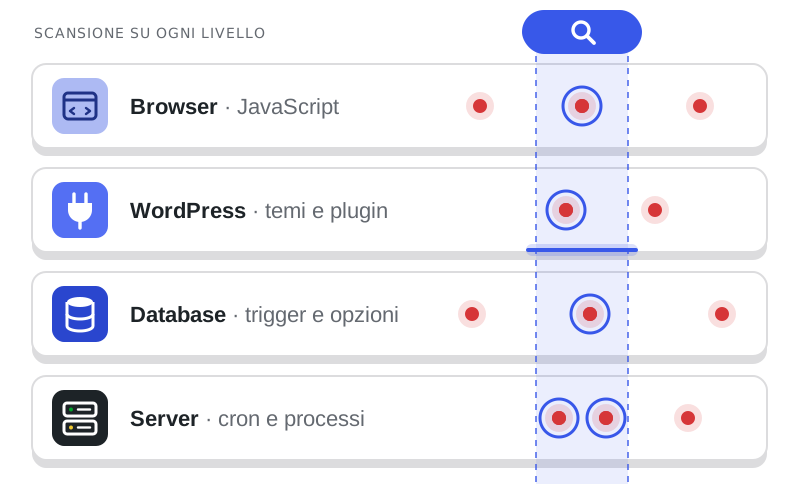
Ciò che non si legge, non si trova.
Il malware moderno si nasconde dietro catene di base64_decode, gzinflate, str_rot13 ed eval, oppure dentro file cifrati con ionCube, Zend Guard e SourceGuardian. Uno scanner a firme riconosce le varianti note; il nostro sistema di analisi decodifica gli strati, confronta i file cifrati con le versioni originali dei produttori e segnala ciò che non corrisponde.
Quando una firma non esiste ancora.
Una vulnerabilità appena sfruttata non è in nessun database. Per questo affianchiamo agli strumenti tradizionali modelli AI locali open weight, come Qwen e DeepSeek, che ci aiutano a classificare codice mai visto e comportamenti anomali. L’ultima parola resta sempre a un analista: l’AI accelera l’indagine, non la sostituisce.
Il vettore è scritto nei log.
Gli accessi registrati da Apache, NGINX e LiteSpeed, gli errori di PHP-FPM e i log di autenticazione raccontano come è entrato l’attaccante e cosa ha fatto. Li correliamo con le date di modifica dei file e con le query sospette per ricostruire la catena completa, invece di limitarci a cancellarne gli effetti.
Un sito pulito
su un server compromesso.
Su hosting condivisi e VPS mal configurati, chi ottiene l’accesso all’utente di sistema può installare cron, avviare processi che sopravvivono alla cancellazione del proprio eseguibile o modificare gli altri siti dello stesso account.
Il rischio è dichiarare conclusa una bonifica mentre la persistenza è ancora attiva: un processo PHP rimasto in memoria, un cron che riscarica la backdoor, un trigger che riscrive i contenuti. Controlliamo quindi processi, crontab, timer, chiavi SSH e utenti, e verifichiamo nelle ore successive che nulla si rigeneri.
Approfondimenti tecnici: hardening di WordPress · trigger in MySQL · formato del crontab.
Isolare, analizzare.
Bonificare, verificare.
Ogni intervento segue la stessa sequenza, con tempi garantiti. Prima fermiamo i danni, poi rimuoviamo l’infezione e chiudiamo la via d’ingresso.
- 01ISOLAMENTO
Contenere
Copia forense dello stato attuale, blocco degli accessi sospetti e messa in sicurezza delle credenziali.
- 02ANALISI
Indagare
Scansione di file e database, controllo di cron e processi, lettura dei log assistita da AI locali.
- 03BONIFICA
Rimuovere
Eliminazione di ogni componente dell’infezione e ripristino dei file originali, senza perdere contenuti.
- 04VERIFICA
Confermare
Hardening, chiusura del vettore d’attacco e monitoraggio per confermare che l’infezione non si rigeneri.
Il tempo garantito decorre dalla ricezione degli accessi necessari: WordPress, database e hosting, o meglio ancora SSH. Da quel momento l’intervento procede senza interruzioni fino alla bonifica.
Meno ore offline.
Più fiducia.
Un sito infetto costa ogni ora: in vendite, in posizionamento e nella fiducia di chi lo visita.
Ordini e pagamenti
al sicuro.
Skimmer JavaScript sul checkout, redirect verso finti negozi, account dei clienti esposti: su WooCommerce un’infezione tocca direttamente i pagamenti. Rimuoviamo il codice malevolo, verifichiamo gateway e template del checkout e controlliamo ordini e utenti creati durante la compromissione. Più a lungo il sito resta infetto, più cresce il rischio per i tuoi clienti.
SEO e reputazione
da proteggere.
Pagine di spam iniettate, link nascosti, redirect solo da mobile o solo per chi arriva da Google: sono infezioni pensate per non farsi vedere dal proprietario. Le troviamo, le rimuoviamo e ti aiutiamo a richiedere la revisione in Google Search Console, per recuperare traffico e visibilità.
Un sito sicuro
è credibile.
L’avviso “sito ingannevole” nel browser, le email bloccate perché il server invia spam, l’hosting che sospende l’account: per un’azienda sono danni d’immagine immediati. Interveniamo in tempi garantiti per riportare online il sito, ripulire la reputazione del dominio e ridurre il rischio che accada di nuovo.
I tempi di revisione di Google e delle blacklist dipendono dai rispettivi servizi: li seguiamo per te, ma non sono sotto il nostro controllo.
Perché WordPress è un bersaglio.
I dati pubblici.
40,2% del web
WordPress è usato dal 40,2% di tutti i siti web e dal 58,7% di quelli di cui è noto il CMS. È la piattaforma più diffusa, e per questo la più presa di mira da attacchi automatizzati.
Fonte: W3Techs, settembre 20267.966 in un anno
Le nuove vulnerabilità scoperte nel 2024 nell’ecosistema WordPress: circa 22 al giorno. Il 96% riguarda i plugin, il 4% i temi; nel core ne sono state trovate soltanto sette.
Fonte: Patchstack, 202543%
Delle nuove vulnerabilità del 2024 era sfruttabile senza alcuna autenticazione. Il 33% non aveva ancora una correzione al momento della divulgazione pubblica.
Fonte: Patchstack, 20255 miliardi
I dispositivi protetti da Safe Browsing, che mostra un avviso a chi tenta di aprire un sito pericoloso. Se il tuo sito finisce in lista, i visitatori vedono l’avviso prima ancora della pagina.
Fonte: Google Safe BrowsingDati pubblici di terze parti, verificati sulle fonti linkate. Descrivono l’ecosistema WordPress nel suo insieme, non i siti che abbiamo bonificato.
Infezione rimossa.
Vettore chiuso.
Report leggibile.
Ogni bonifica si chiude con un resoconto chiaro: cosa abbiamo trovato, cosa abbiamo rimosso e cosa è cambiato.
Richiedi la bonifica
- 01
Messa in sicurezza
Copia dello stato infetto per l’analisi, cambio di password, chiavi e salt, blocco degli accessi sospetti.
- 02
Analisi applicativa e sistemistica
File, database, cron, processi, utenti e log di Apache, NGINX o LiteSpeed.
- 03
Bonifica completa
Rimozione di malware, backdoor, webshell, trigger e persistenze; ripristino dei file originali.
- 04
Hardening e chiusura del vettore
Aggiornamenti, permessi, configurazione del web server e correzione della vulnerabilità sfruttata.
- 05
Report e monitoraggio
Resoconto tecnico dell’intervento e controlli nelle ore successive per confermare che l’infezione non torni.
Pochi accessi.
Si parte subito.
- 01
Accesso all’hosting, meglio se SSH
Per analizzare cron, processi, permessi e log del web server. In alternativa, pannello di controllo e FTP.
- 02
Accesso amministratore a WordPress
Un utente dedicato, da rimuovere a bonifica conclusa, per verificare utenti, plugin e impostazioni.
- 03
Accesso al database
phpMyAdmin o credenziali MySQL, per cercare trigger, payload nascosti e amministratori non autorizzati.
- 04
Cosa hai notato, e quando
Avvisi di Google, email dell’hosting, redirect, date sospette: ogni dettaglio accorcia l’indagine.
- 05
Un referente
Una persona o l’agenzia che conosce il sito, per le decisioni rapide durante l’intervento.
Tuteliamo dati e accessi: su richiesta sottoscriviamo un accordo di riservatezza, trattiamo i dati secondo il GDPR e le analisi con l’AI restano sui nostri server.
Le ragioni del nostro metodo.
Dal 2005 Managed Server gestisce server e hosting per aziende, agenzie e realtà editoriali italiane. Bonificare siti compromessi fa parte del nostro lavoro da sempre: per anni lo abbiamo fatto per i clienti della nostra infrastruttura, rispettando il ruolo degli sviluppatori e delle web agency che seguono i loro siti.
Oggi mettiamo questa esperienza a disposizione di chiunque abbia un sito WordPress infetto, su qualsiasi hosting. Il nostro metodo parte dal vettore d’attacco e scende fino al sistema: file, database, cron, processi e log, con l’aiuto di modelli AI locali per ciò che nessuna firma conosce ancora. L’obiettivo non è far sparire un avviso, ma restituirti un sito pulito e più difficile da violare.
Scegli i tempi.
La bonifica è garantita.
Un unico metodo, tre tempi di intervento. Il prezzo è fisso per singola installazione WordPress e comprende analisi applicativa e sistemistica, bonifica, hardening e report.
Entro 24 ore
Per siti infetti ancora raggiungibili
- Bonifica garantita entro 24 oreDalla ricezione degli accessi, lun–ven 9–19. Pagamento anticipato.
- Analisi di file, temi, plugin e database
- Controllo di cron, processi e utenti di sistema
- Decodifica di file offuscati e cifrati
- Analisi dei log con il supporto di AI locali
- Chiusura del vettore d’attacco e hardening
- Report tecnico dell’intervento
consigliata
Entro 12 ore
Per siti aziendali e portali in produzione
- Bonifica garantita entro 12 oreDalla ricezione degli accessi, 7 giorni su 7. Pagamento anticipato.
- Presa in carico prioritaria
- Analisi di file, temi, plugin e database
- Controllo di cron, processi e utenti di sistema
- Decodifica di file offuscati e cifrati
- Analisi dei log con il supporto di AI locali
- Chiusura del vettore, hardening e report
Entro 6 ore
Per e-commerce e siti che non possono fermarsi
- Bonifica garantita entro 6 oreDalla ricezione degli accessi, 7 giorni su 7. Pagamento anticipato.
- Presa in carico immediata
- Analisi di file, temi, plugin e database
- Controllo di cron, processi e utenti di sistema
- Decodifica di file offuscati e cifrati
- Analisi dei log con il supporto di AI locali
- Chiusura del vettore, hardening e report
Importi IVA esclusa. Il tempo garantito decorre dalla ricezione degli accessi necessari (WordPress, database e hosting o SSH). Per multisite, più installazioni sullo stesso server o infezioni estese a un intero account di hosting prepariamo un preventivo dedicato, prima di iniziare.
Il tuo cliente resta tuo.
Noi lavoriamo con te.
Molte agenzie seguono siti WordPress senza un accesso sistemistico ai server. Quando un cliente viene compromesso, interveniamo noi, come supporto tecnico al vostro lavoro.
In affiancamento o white label
Lavoriamo con il vostro team o dietro le quinte, senza contatti con il cliente se non lo desiderate. Concordiamo con voi modalità, priorità e comunicazioni: il rapporto con il cliente resta vostro, dall’emergenza al report finale.
Report per il cliente
Ogni bonifica è documentata: componenti dell’infezione, vettore d’ingresso e misure di hardening applicate. Un resoconto che potete girare al cliente o integrare nel vostro, insieme alle correzioni consigliate.
Il livello che vi manca
Interveniamo dove lo sviluppo non arriva: cron di sistema, processi, log del web server, permessi e configurazione di PHP. Voi continuate a seguire il sito, noi chiudiamo la parte sistemistica e forense, senza rimpalli tra hosting e sviluppo.
Il tuo sito presenta
questi sintomi?
Molte infezioni sono progettate per non farsi notare dal proprietario del sito. Riconosci una di queste situazioni?
Da mobile finisci su un altro sito.
Redirect verso casinò, farmaci o finti premi, spesso solo da smartphone o solo per chi arriva da Google: dal tuo computer non vedi nulla.
Google avvisa che il sito è pericoloso.
La schermata rossa di Safe Browsing, un avviso in Search Console o risultati di ricerca pieni di pagine di spam che non hai mai pubblicato.
Il malware torna dopo la pulizia.
Hai reinstallato WordPress, cancellato i file sospetti, lanciato lo scanner. Il giorno dopo i file infetti sono di nuovo lì.
L’hosting ha sospeso il sito.
Il provider segnala invio di spam, processi anomali o un uso eccessivo della CPU, e blocca l’account finché non viene ripulito.
Compaiono utenti e file che non conosci.
Amministratori mai creati, plugin sconosciuti, file PHP negli uploads o con nomi simili a quelli di WordPress, come wp-confg.php.
Parliamo chiaro.
Competenza tecnica e trasparenza, fin dal primo contatto. Tempi certi e risposte concrete, senza false promesse.
Cosa significa bonifica garantita in 6, 12 o 24 ore?
Significa che entro il tempo scelto il sito è ripulito dall’infezione: malware, backdoor e persistenze rimossi, sito di nuovo online e funzionante. Il conteggio parte da quando riceviamo gli accessi necessari per lavorare: WordPress, database e hosting, o meglio ancora SSH.
Nelle ore successive proseguiamo con monitoraggio e verifiche, per confermare che l’infezione non si rigeneri. Se durante l’analisi emerge qualcosa fuori dal perimetro concordato, come altri siti compromessi sullo stesso account, te lo diciamo subito, prima di procedere.
Perché il malware torna anche dopo aver ripulito il sito?
Perché quasi sempre la pulizia ha rimosso gli effetti, ma non la causa. Le infezioni più diffuse installano meccanismi di persistenza: un cron di sistema che riscarica la backdoor, un evento WP-Cron, un trigger SQL che reinserisce il codice nei contenuti, un processo PHP che resta in memoria anche dopo la cancellazione del proprio file.
A questo si aggiunge il vettore d’ingresso: se il plugin vulnerabile o la password compromessa restano, l’attaccante rientra dalla stessa porta. Per questo cerchiamo ogni persistenza, a livello applicativo e sistemistico, e chiudiamo la vulnerabilità sfruttata.
Cosa intendete per livello sistemistico?
Tutto ciò che sta sotto WordPress: il sistema operativo, l’utente con cui gira il sito, i crontab, i processi attivi, i permessi dei file, le chiavi SSH, la configurazione di Apache, NGINX o LiteSpeed e di PHP-FPM, i log del server.
Un plugin di sicurezza lavora dall’interno di WordPress e non può vedere questi elementi. Molti sviluppatori e agenzie, a loro volta, hanno accesso solo via FTP o dal pannello dell’hosting. Noi lavoriamo con accesso SSH quando è disponibile, come facciamo ogni giorno sui server che gestiamo.
Come usate l’intelligenza artificiale? I miei dati sono al sicuro?
Usiamo modelli open weight, come Qwen e DeepSeek, eseguiti in locale sulla nostra infrastruttura. Ci aiutano ad analizzare grandi volumi di log, a decodificare e classificare codice offuscato e a individuare comportamenti anomali che non corrispondono a firme note, come accade con i vettori non ancora classificati e gli 0-day.
I file e i log del tuo sito non vengono inviati a servizi AI di terze parti. L’AI è uno strumento a supporto dei nostri analisti: ogni valutazione e ogni rimozione viene decisa e verificata da una persona.
Trovate anche i file cifrati con ionCube, Zend Guard o SourceGuardian?
Sì. Molti plugin e temi commerciali usano legittimamente ionCube, Zend Guard o SourceGuardian per proteggere il proprio codice, e proprio per questo i file cifrati sono un nascondiglio ideale: uno scanner non può leggerne il contenuto.
Il nostro sistema di analisi individua i file codificati e offuscati, anche con catene di base64, gzinflate ed eval, li confronta con le versioni originali distribuite dai produttori e segnala quelli modificati o fuori posto. Un file cifrato che non appartiene a nessun prodotto installato è un campanello d’allarme.
Il sito resta online durante la bonifica?
Dipende dalla gravità. Se il sito sta distribuendo malware ai visitatori o sottraendo dati di pagamento, può essere necessario metterlo in manutenzione per il tempo strettamente indispensabile: te lo proponiamo e lo decidiamo insieme.
Negli altri casi lavoriamo con il sito online. Prima di ogni intervento facciamo una copia completa dello stato attuale, utile anche per l’analisi forense, così ogni modifica resta reversibile.
Perderò contenuti, ordini o personalizzazioni?
No, è uno dei principi del nostro metodo. Non ricorriamo a reinstallazioni alla cieca né a ripristini di backup vecchi di settimane: rimuoviamo il codice malevolo e sostituiamo solo i file compromessi con le loro versioni originali.
Articoli, pagine, prodotti, ordini, utenti legittimi e personalizzazioni restano al loro posto. Se un file contiene sia codice legittimo sia codice malevolo, come accade spesso nei temi personalizzati, lo ripuliamo a mano.
Lavorate su qualsiasi hosting?
Sì: hosting condivisi, VPS, server dedicati e cloud, con Apache, NGINX o LiteSpeed. Con un accesso SSH estendiamo l’analisi a cron, processi e log di sistema; con il solo accesso FTP e al pannello lavoriamo comunque su file e database, e ti diciamo con chiarezza quali controlli restano esclusi.
Se l’infezione dipende da limiti dell’hosting, come permessi errati o siti diversi che condividono lo stesso utente di sistema, lo segnaliamo nel report insieme alle correzioni consigliate.
Mi aiutate a uscire dalle blacklist di Google?
Sì. Completata la bonifica, ti guidiamo nella richiesta di revisione tramite Google Search Console e verifichiamo lo stato del dominio su Google Safe Browsing e sulle principali blacklist.
I tempi di revisione dipendono da Google e dagli altri servizi coinvolti: non sono sotto il nostro controllo e non rientrano nel tempo garantito di bonifica.
Potete collaborare con il mio sviluppatore o la mia web agency?
Sì. Chi conosce il sito ci aiuta a distinguere le personalizzazioni legittime dalle modifiche malevole. Condividiamo ciò che troviamo e concordiamo come gestire gli interventi sul codice personalizzato.
Molte agenzie ci affidano la parte sistemistica e forense che esula dal loro lavoro quotidiano: noi ci occupiamo della bonifica e della chiusura del vettore, loro continuano a seguire il sito.
Come faccio a sapere che il lavoro è stato fatto davvero?
Ricevi un report tecnico che elenca i componenti dell’infezione trovati, dove si trovavano, come sono stati rimossi e quale vettore ha usato l’attaccante, insieme alle misure di hardening applicate.
Nelle ore successive alla bonifica controlliamo che non ricompaiano file, utenti o processi sospetti. Un report con dettagli concreti vale più di una scansione che dice “zero minacce”.
Come posso evitare una nuova infezione?
Nel report trovi le cause e le correzioni consigliate: aggiornamenti, plugin da sostituire, permessi, password e configurazione del server. Le più urgenti le applichiamo già durante l’hardening.
Molte reinfezioni dipendono da aggiornamenti trascurati e credenziali riutilizzate. Se vuoi affrontare il problema alla radice, Managed Server offre anche hosting WordPress gestito, con aggiornamenti e monitoraggio seguiti da sistemisti.
Il tuo sito
è infetto?
Ogni ora conta: il malware continua a colpire visitatori e clienti, e Google, l’hosting e le blacklist non aspettano. Scegli il piano, paga online e condividi gli accessi: la bonifica parte subito, a prezzo fisso e con tempi garantiti.
Richiedi la bonificaTi porta ai piani: bonifica entro 6, 12 o 24 ore dalla ricezione degli accessi.
Lunedì – venerdì · 09:30 – 19:30
Contattaci su managedserver.it ↗